
Osoby, które w ostatnich tygodniach planowały rozbudowę komputera o dodatkową pamięć RAM lub szybszy dysk SSD, mogły przeżyć niemałe zaskoczenie. Ceny komponentów pamięci RAM i dysków wyraźnie poszły w górę, a wszystko wskazuje na to, że nie jest to chwilowa korekta, lecz efekt głębszych zmi...

Microsoft Azure to potężna platforma do budowania i uruchamiania aplikacji cloud-native. Jednak, jak potwierdzi każdy doświadczony architekt chmurowy lub inżynier SRE - monitorowanie środowiska Azure może przypominać próbę okiełznania chaosu. Setki metryk, logów i alertów napływających z maszyn wir...

Jak wynika z opublikowanego przez Fortinet dokumentu „2023 Cloud Security Report”, w chmurze publicznej znajduje się już ponad połowa danych prawie 40% ankietowanych przedsiębiorstw. W ciągu najbliższych 12-18 miesięcy odsetek tych firm zwiększy się do 58%, co spowoduje, że wyzwań związanych z zabezpieczani...
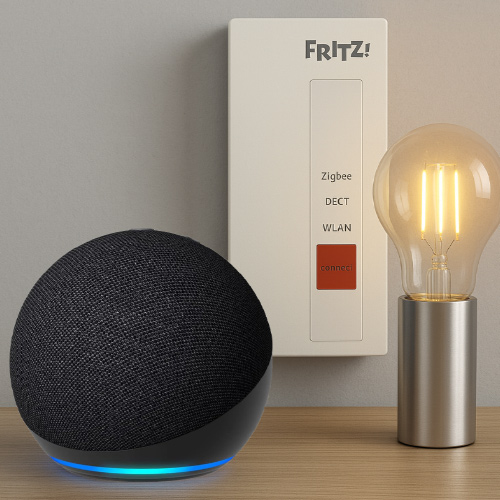
W dobie szybko rozwijających się technologii Smart Home coraz więcej użytkowników poszukuje rozwiązań, które pozwolą na wygodne i centralne zarządzanie inteligentnymi urządzeniami w domu. Połączenie bramki FRITZ!Smart Gateway z głośnikami Amazon Echo i asystentem Alexa to prosty sposób na wprowadze...

Rozwój modeli AI zwiększa ich zdolność do rozwiązywania złożonych problemów i lepszego rozumienia kontekstu, ale może jednocześnie wpływać na zmianę profilu ryzyka związanego z ich wykorzystaniem - wynika z kwietniowej analizy F5 Labs. Dane sugerują, że modele wyposażone w mechanizmy wieloetapowego wniosk...

Zdaniem 45% respondentów przeprowadzonego przez IDC badania to nie ataki ransomware, lecz zachowanie kontroli nad infrastrukturą (w tym szyfrowaniem i utrzymaniem suwerenności danych) mogą w 2026 roku stać się największym wyzwaniem dla zapewnienia bezpieczeństwa i prywatności informacji. Potwierdzają to wyniki a...
 IBM i Red Hat zaprezentowały platformę Lightwell, nowe rozwiązanie wykorzystujące sztuczną inteligencję do automatycznego wykrywania i usuwania podatności w oprogramowaniu open source. Firmy deklarują, że platforma pozwala na znaczące skrócenie czasu dostarczania poprawek bezpieczeństwa, ograniczenie konieczności przeprowadzania kosztownych aktualizacji oraz zwiększenie bezpieczeństwa łańcucha dostaw oprogramowania.
Premiera Lightwell stanowi kolejny etap współpracy IBM i Red Hat w obszarze bezpieczeństwa otwartoźródłowego oprogramowania. Projekt będący częścią ogłoszonej w maju 2026 roku inwestycji o wartości 5 mld dolarów, mającej na celu rozwój technologii wykorzystujących sztuczną inteligencję do automatycznego usuwania podatności. Nad rozwiązaniem pracuje globalny zespół liczący ponad 20 tys. inżynierów.
Jednym z największych wyzwań związanych z utrzymaniem bezpieczeństwa aplikacji jest konieczność aktualizacji bibliotek i zależności wykorzystywanych przez środowiska produkcyjne. W praktyce nawet pojedyncza luka bezpieczeństwa może wymagać wdrożenia nowej wersji komponentu, co często oznacza kosztowne testy regresyjne, ryzyko problemów z kompatybilnością oraz nieplanowane przestoje.
Lightwell ma rozwiązać ten problem poprzez automatyczne przenoszenie (backportowanie) poprawek bezpieczeństwa do wykorzystywanych przez przedsiębiorstwa wersji bibliotek. Oznacza to możliwość usunięcia podatności bez konieczności migracji do najnowszych wydań oprogramowania. Zdaniem IBM i Red Hat sztuczna inteligencja pozwoli w przyszłości zwiększyć liczbę obsługiwanych pakietów z kilku tysięcy do nawet milionów.
Platforma składa się z dwóch podstawowych elementów.
Pierwszym jest Lightwell Network, czyli komercyjna usługa udostępniająca repozytorium zawierające obecnie ponad 6500 cyfrowo podpisanych i certyfikowanych pakietów dla najpopularniejszych ekosystemów programistycznych, m.in. Java i Python. Oprócz samych poprawek użytkownicy otrzymują również kod źródłowy, dokumentację zgodności oraz kompletne wykazy komponentów (SBOM), które można zintegrować z istniejącymi procesami CI/CD.
Drugim elementem jest Lightwell Clearinghouse Premier, które pełni funkcję zaufanej platformy wymiany informacji o podatnościach oraz koordynacji przygotowania poprawek jeszcze przed publicznym ujawnieniem luk bezpieczeństwa. Początkowo usługa będzie dostępna dla instytucji finansowych, jednak producent planuje rozszerzenie jej również na sektor publiczny, ochronę zdrowia, telekomunikację oraz operatorów infrastruktury krytycznej.
Według danych przytoczonych przez IBM i Red Hat komponenty open source odpowiadają już nawet za 90% kodu wykorzystywanego w aplikacjach przedsiębiorstw. W 2025 roku zostały pobrane 9,8 biliona razy, natomiast przeciętna baza kodu zawiera obecnie średnio 581 znanych podatności. Jednocześnie rozwój narzędzi AI wykorzystywanych przez cyberprzestępców znacząco skrócił czas potrzebny do przygotowania exploitów, co powoduje, że tradycyjne procesy zarządzania poprawkami coraz częściej nie nadążają za tempem pojawiania się nowych zagrożeń.
Zdaniem producentów Lightwell ma usprawnić ten proces dzięki analizie zależności pomiędzy komponentami oraz automatycznemu dostarczaniu zweryfikowanych poprawek bezpośrednio do wykorzystywanych środowisk produkcyjnych.
W rozwój platformy zaangażowano także rozbudowany ekosystem partnerów technologicznych. Wśród nich znajdują się m.in. AWS, AMD, F5, GitLab, Intel, JFrog, Microsoft, NVIDIA, Palo Alto Networks oraz ServiceNow. Za usługi wdrożeniowe i doradcze odpowiadają natomiast firmy takie jak Accenture, Atos, Cognizant, Deloitte, EY, HCLTech, Infosys, Kyndryl, NTT DATA czy Tata Consultancy Services.
Partnerzy mają odpowiadać nie tylko za integrację Lightwell z istniejącymi środowiskami przedsiębiorstw, ale również za analizę dokumentacji SBOM, mapowanie zależności pomiędzy komponentami oraz przygotowanie organizacji do szybkiego reagowania na nowe podatności wykrywane z wykorzystaniem sztucznej inteligencji.
Lightwell wpisuje się w coraz wyraźniejszy trend automatyzacji cyberbezpieczeństwa z wykorzystaniem sztucznej inteligencji. W przeciwieństwie do klasycznych narzędzi do zarządzania podatnościami platforma nie ogranicza się do ich wykrywania, ale ma również automatyzować proces przygotowania i dystrybucji poprawek dla konkretnych wersji komponentów wykorzystywanych przez przedsiębiorstwa.
Jeżeli rozwiązanie spełni deklaracje producentów dotyczące jakości przygotowywanych poprawek oraz skali działania, może znacząco skrócić czas pomiędzy wykryciem podatności a jej usunięciem. Szczególnie istotne może to być dla organizacji działających w sektorach regulowanych, gdzie każda większa aktualizacja wiąże się z rozbudowanymi procedurami testowymi i kosztownymi procesami walidacji.
Źródło: Red Hat, opracowanie własne

