
Jak wynika z opublikowanego przez Fortinet dokumentu „2023 Cloud Security Report”, w chmurze publicznej znajduje się już ponad połowa danych prawie 40% ankietowanych przedsiębiorstw. W ciągu najbliższych 12-18 miesięcy odsetek tych firm zwiększy się do 58%, co spowoduje, że wyzwań związanych z zabezpieczani...
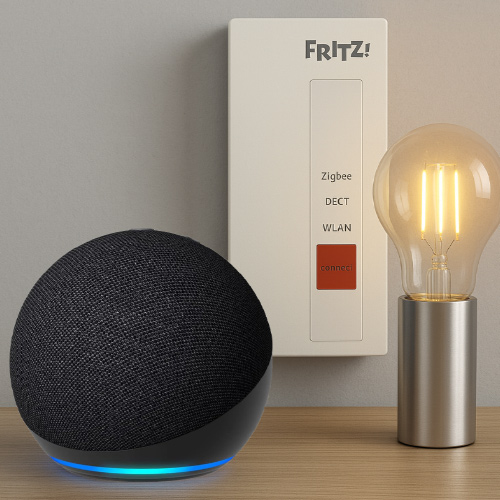
W dobie szybko rozwijających się technologii Smart Home coraz więcej użytkowników poszukuje rozwiązań, które pozwolą na wygodne i centralne zarządzanie inteligentnymi urządzeniami w domu. Połączenie bramki FRITZ!Smart Gateway z głośnikami Amazon Echo i asystentem Alexa to prosty sposób na wprowadze...

Osoby, które w ostatnich tygodniach planowały rozbudowę komputera o dodatkową pamięć RAM lub szybszy dysk SSD, mogły przeżyć niemałe zaskoczenie. Ceny komponentów pamięci RAM i dysków wyraźnie poszły w górę, a wszystko wskazuje na to, że nie jest to chwilowa korekta, lecz efekt głębszych zmi...

Microsoft Azure to potężna platforma do budowania i uruchamiania aplikacji cloud-native. Jednak, jak potwierdzi każdy doświadczony architekt chmurowy lub inżynier SRE - monitorowanie środowiska Azure może przypominać próbę okiełznania chaosu. Setki metryk, logów i alertów napływających z maszyn wir...

Zdaniem 45% respondentów przeprowadzonego przez IDC badania to nie ataki ransomware, lecz zachowanie kontroli nad infrastrukturą (w tym szyfrowaniem i utrzymaniem suwerenności danych) mogą w 2026 roku stać się największym wyzwaniem dla zapewnienia bezpieczeństwa i prywatności informacji. Potwierdzają to wyniki a...

Rozwój modeli AI zwiększa ich zdolność do rozwiązywania złożonych problemów i lepszego rozumienia kontekstu, ale może jednocześnie wpływać na zmianę profilu ryzyka związanego z ich wykorzystaniem - wynika z kwietniowej analizy F5 Labs. Dane sugerują, że modele wyposażone w mechanizmy wieloetapowego wniosk...
 W 2025 r. operatorzy telekomunikacyjni zablokowali w Polsce niemal 1,9 mln złośliwych SMS-ów - wynika z danych CERT Polska. Skalę zagrożenia pokazują również wyniki symulacji Nimblr przeprowadzonych na czterech rynkach nordyckich. Średni wskaźnik kliknięć w link zamieszczony w SMS-ie wyniósł 29,4%, czyli niemal siedmiokrotnie więcej niż w przypadku phishingowych e-maili (4,5%). Najczęściej skuteczne były wiadomości przypominające codzienne powiadomienia, np. o promocji, odbiorze leku, zwrocie pieniędzy czy podejrzanej transakcji.
Przez lata użytkownicy uczyli się rozpoznawać phishingowe e-maile: sprawdzają adres nadawcy, zwracają uwagę na nietypowe załączniki i ostrożniej podchodzą do linków. Tych samych nawyków nie stosują jednak równie konsekwentnie wobec SMS-ów, które odczytują na telefonie, często w pośpiechu.
"Na małym ekranie odbiorca widzi mniej informacji pozwalających ocenić wiarygodność komunikatu. SMS może jednocześnie przypominać wiadomość, którą rzeczywiście wysłałby bank, kurier, operator czy urząd. W takich warunkach treść wzbudzająca ostrożność w skrzynce e-mail może zostać potraktowana jako rutynowe powiadomienie" - wyjaśnia Magdalena Baraniewska, Channel Sales Executive w Nimblr.
Im bardziej zwyczajny SMS, tym większa skuteczność
Różnica między smishingiem a phishingiem była widoczna na każdym z czterech rynków objętych badaniem Nimblr. Najwyższy średni wskaźnik kliknięć w symulowane SMS-y odnotowano w Szwecji i Danii - wyniósł około 32%. Najniższy wynik odnotowano w Finlandii, gdzie było to 18,5%. W przypadku e-maili wskaźniki na tych samych rynkach mieściły się w przedziale od 4,3 do 5,6%.

Najwięcej kliknięć generowały wiadomości dotyczące drobnych, prawdopodobnych zdarzeń. Fałszywa informacja o promocji w sklepie z elektroniką w Szwecji uzyskała 69,4% kliknięć, a komunikat o możliwości odbioru leku w Danii - 58,3%. Oferta bezpłatnych e-booków osiągnęła 46,7%, fałszywa wiadomość od wsparcia Amazon - 39,1%, a alert dotyczący transakcji bankowej - 32%.

Wyniki wskazują, że obietnica niewielkiej korzyści lub prośba o wykonanie rutynowej czynności może działać skuteczniej niż komunikat zapowiadający poważne zagrożenie. Zwyczajne powiadomienie łatwiej wpisuje się w codzienny rytm odbiorcy i pozostawia mniej czasu na ocenę jego wiarygodności.
"Wspólnym mianownikiem fałszywych wiadomości SMS jest odwołanie do sytuacji znanych odbiorcom oraz wywoływanie presji czasu. Lokalna marka dodatkowo uwiarygadnia komunikat. Przestępcy wykorzystują skalę działania i wybierają sytuacje, które będą znajome odpowiednio dużej grupie odbiorców" - tłumaczy Joanna Stawicka, Channel Sales Executive w Nimblr.
Skalę wykorzystywania lokalnych scenariuszy pokazuje kampania smishingowa ujawniona w 2026 roku przez badaczy Hunt.io. Objęła 19 państw, a przestępcy podszywali się m.in. pod instytucje publiczne, operatorów pocztowych i firmy telekomunikacyjne. Badacze powiązali z jedną operacją 1628 złośliwych adresów URL. Fałszywe strony były dostosowywane do poszczególnych krajów i naśladowały serwisy, z których ich mieszkańcy korzystają na co dzień.
W Polsce zablokowano niemal 2 mln złośliwych SMS-ów
Ataki smishingowe nie omijają także kraju nad Wisłą, o czym świadczą dane CERT Polska. W 2025 roku operatorzy zablokowali szacunkowo 1 883 610 złośliwych SMS-ów, czyli o ponad 400 tys. więcej niż rok wcześniej. Wiadomości zatrzymywano na podstawie 790 wzorców przygotowanych przez CERT Polska.
Skuteczniejsze blokowanie linków wpływa jednak na sposób prowadzenia ataków. Wiadomość coraz częściej ma jedynie skłonić odbiorcę do odpowiedzi, wykonania telefonu albo przejścia do rozmowy w komunikatorze. Właściwa próba wyłudzenia danych lub pieniędzy następuje w kolejnym etapie kontaktu.
"Oszuści dostosowują metody do zabezpieczeń. Zamiast od razu kierować odbiorcę na fałszywą stronę, mogą rozpocząć krótką rozmowę i stopniowo budować wiarygodność przedstawionej historii. System filtrujący widzi wtedy pozornie zwyczajną wiadomość, a manipulacja rozwija się dopiero podczas kontaktu telefonicznego lub w komunikatorze. Dlatego zabezpieczenia techniczne trzeba uzupełniać edukacją użytkowników" - mówi Magdalena Baraniewska z Nimblr.
Firmowe szkolenia muszą wyjść poza skrzynkę e-mail
Skala i skuteczność smishingu pokazują, że firmowe szkolenia z cyberbezpieczeństwa powinny wykraczać poza pocztę elektroniczną. Warto uwzględnić w nich również praktyczną naukę rozpoznawania fałszywych wiadomości SMS i właściwego reagowania na nie. Realistyczne ćwiczenie może rozpocząć się od informacji o przesyłce, zwrocie pieniędzy, podejrzanej transakcji lub pilnej prośby przełożonego. Po reakcji pracownik powinien od razu otrzymać wyjaśnienie, jakie elementy wzbudziły jego zaufanie, które sygnały wymagały sprawdzenia oraz jak zweryfikować komunikat bez korzystania z podanego w nim numeru lub linku.
"Po otrzymaniu podejrzanego SMS-a warto powstrzymać się od odpowiedzi i otwierania linku, a informację potwierdzić bezpośrednio u firmy lub instytucji, która miała wysłać wiadomość, korzystając z samodzielnie znalezionych danych kontaktowych. Podejrzanego SMS-a można również bezpłatnie przekazać na numer 8080 prowadzony przez CERT Polska" - podkreśla Joanna Stawicka z Nimblr.
O badaniu
Dane dotyczące smishingu pochodzą z raportu „Nimblr Smishing Report 2026”, opracowanego na podstawie wyników symulacji prowadzonych na platformie Nimblr. Raport prezentuje zagregowane średnie wskaźniki kliknięć w symulowane SMS-y i e-maile oraz wyniki dla czterech rynków nordyckich: Szwecji, Danii, Norwegii i Finlandii.
Źródło: Nimblr

